
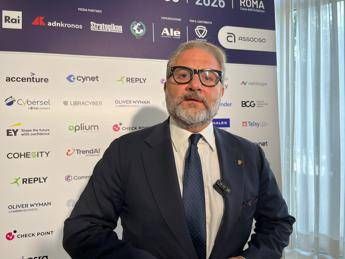
Cooperazione Pubblico-Privato per la Sicurezza Cibernetica
(Adnkronos) – Ivano Gabrielli, direttore del servizio di polizia postale e per la sicurezza cibernetica, ha sottolineato l’importanza della cooperazione tra le istituzioni e le aziende nel contesto della sicurezza delle infrastrutture critiche. Durante il CISO Meetup 2026, tenutosi presso Casa dell’Aviatore a Roma, Gabrielli ha evidenziato come la polizia di Stato sia impegnata a vigilare su questi perimetri vitali per il Paese. L’evento ha rappresentato un’opportunità per discutere su come migliorare la resilienza cibernetica dell’intero sistema nazionale.
Il Ruolo del Cnaipic e delle Istituzioni
Dal 2005, anno di istituzione del Cnaipic – Centro nazionale anticrimine informatico per la protezione delle infrastrutture critiche – la legislazione prevede un dialogo costante tra queste strutture e le istituzioni, attraverso specifiche convenzioni. Gabrielli ha sottolineato come la collaborazione tra i responsabili di sicurezza cibernetica (SISO) e le autorità sia fondamentale per affrontare le sfide contemporanee. Gli incontri come quello di oggi permettono uno scambio diretto e costruttivo, contribuendo a nuove idee per rafforzare la difesa cibernetica nazionale.
Gabrielli ha anche affermato che le istituzioni stanno già compiendo significativi progressi nella lotta contro le minacce cibernetiche. Nel tempo, è stata adottata una nuova architettura nazionale della sicurezza cibernetica, caratterizzata da una governance integrata e dall’inclusione dell’autorità giudiziaria nel dialogo interistituzionale. Questo approccio mira a valorizzare le competenze del settore privato, migliorando così la collaborazione tra pubblico e privato.
In conclusione, il direttore Gabrielli ha evidenziato l’importanza di non sottovalutare i rischi cibernetici. Le aziende e le infrastrutture critiche hanno la responsabilità di affrontare le reali minacce, poiché operano all’interno di catene di fornitura complesse e ecosistemi interconnessi. Solo attraverso una piena assunzione di responsabilità sarà possibile costruire una risposta efficace alle sfide emergenti della sicurezza cibernetica.